Foram encontradas 18.078 questões.
Disciplina: TI - Segurança da Informação
Banca: INBRASP
Orgão: Câm. Ipaporanga-CE
Um gestor decidiu armazenar documentos institucionais apenas em um único computador da organização, objetivando economia nos gastos com tecnologia. Acerca do tema, analise as sentenças a seguir:
I- Essa prática é considerada adequada para garantir recuperação de dados em caso de falha de hardware para pequenos negócios.
PORQUE
II- A recuperação de dados depende exclusivamente da integridade física do equipamento onde os arquivos estão armazenados.
Analisadas as sentenças, é CORRETO afirmar que:
Provas

Provas
Provas
Provas
No contexto da Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil), diferentes mecanismos são utilizados para garantir a validade e a confiança de certificados digitais ao longo do tempo. Considerando as funções atribuídas a esses mecanismos, assinale a alternativa correta.
Provas
Disciplina: TI - Segurança da Informação
Banca: IGEDUC
Orgão: Pref. Arcoverde-PE
Analise as seguintes afirmações sobre criptografia e certificados digitais:
I. A criptografia de chave pública (ou assimétrica) usa um par de chaves: uma chave pública, que pode ser compartilhada com qualquer pessoa, e uma chave privada, que deve ser mantida em segredo. Uma mensagem criptografada com a chave pública só pode ser descriptografada com a chave privada correspondente.
II. Um certificado digital é um documento eletrônico que vincula uma chave pública a uma identidade (como o nome de uma pessoa ou de uma organização). Ele é emitido por uma Autoridade Certificadora (AC), que é uma entidade confiável que verifica a identidade do solicitante do certificado.
III. O protocolo HTTPS (Hypertext Transfer Protocol Secure) usa criptografia SSL/TLS e certificados digitais para proteger a comunicação entre um navegador da web e um servidor web. O cadeado que aparece na barra de endereço do navegador indica que a conexão é segura.
Assinale a alternativa CORRETA:
Provas
Disciplina: TI - Segurança da Informação
Banca: IGEDUC
Orgão: Pref. Arcoverde-PE
Analise as seguintes afirmações sobre criptografia e certificados digitais:
I. A criptografia de chave pública (ou assimétrica) usa um par de chaves: uma chave pública, que pode ser compartilhada com qualquer pessoa, e uma chave privada, que deve ser mantida em segredo. Uma mensagem criptografada com a chave pública só pode ser descriptografada com a chave privada correspondente.
II. Um certificado digital é um documento eletrônico que vincula uma chave pública a uma identidade (como o nome de uma pessoa ou de uma organização). Ele é emitido por uma Autoridade Certificadora (AC), que é uma entidade confiável que verifica a identidade do solicitante do certificado.
III. O protocolo HTTPS (Hypertext Transfer Protocol Secure) usa criptografia SSL/TLS e certificados digitais para proteger a comunicação entre um navegador da web e um servidor web. O cadeado que aparece na barra de endereço do navegador indica que a conexão é segura.
Assinale a alternativa CORRETA:
Provas
Observe o caso a seguir:
Uma falha elétrica prolongada interrompeu o funcionamento de sistemas críticos de uma organização. A equipe de Tl executou os procedimentos previstos, que incluíam ativar o ambiente em um site alternativo, restaurar os dados a partir do último backup validado e redirecionar o tráfego de rede. Após a retomada, foi realizada uma análise dos tempos de recuperação e uma reunião de lições aprendidas.
Ao analisar este caso, as ações descritas representam a
Provas
Leia o fragmento de texto a seguir.
Texto I
Existem ataques passivos, que visam capturar informações confidenciais, e ataques ativos, que visam introduzir modificações no sistema para beneficiar o atacante ou impedir seu uso pelos usuários válidos. Além disso, os ataques a um sistema operacional podem ser locais, quando executados por usuários válidos do sistema, ou remotos, quando são realizados através da rede, sem fazer uso de uma conta de usuário local. Um programa especialmente construído para explorar uma determinada vulnerabilidade de sistema e realizar um ataque é denominado exploit.
Considerando as informações apresentadas no texto, marque a alternativa em que os tipos de ataques são passivos.
Provas
Observe a imagem a seguir sobre os tipos básicos de ataques.
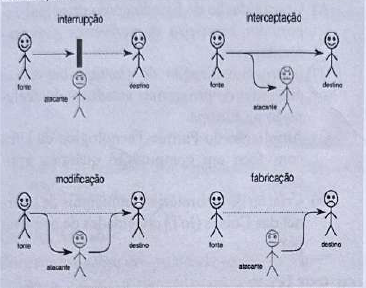
Durante uma manhã de trabalho, um servidor da Assembleia Legislativa do Espírito Santo (Ales) recebeu um e-mail enviado pelo setor de Recursos Humanos. A mensagem informava sobre uma “convocação emergencial” para uma reunião sobre segurança institucional na casa legislativa, e solicitava que o servidor acessasse um link para a confirmação da presença. Ao clicar, o servidor da Assembleia foi redirecionado para a intranet da Ales e realizou o login com suas credenciais de acesso. No entanto, o site era falso, criado por um invasor que copiou o layout do site oficial da Ales para coletar credenciais de acesso. Poucos minutos depois, o invasor utilizou esses dados para tentar entrar no sistema de controle de acesso físico da Assembleia, com o objetivo de liberar crachás temporários para pessoas não autorizadas. No entanto, a fraude foi identificada pelo setor de Tecnologia da Informação, que bloqueou o acesso indevido e orientou os servidores sobre como reconhecer comunicações suspeitas.
Considerando a situação-problema apresentada, bem como os tipos básicos de ataques dispostos na imagem, a ação do invasor se caracteriza como um ataque de
Provas
Caderno Container