Foram encontradas 18.078 questões.
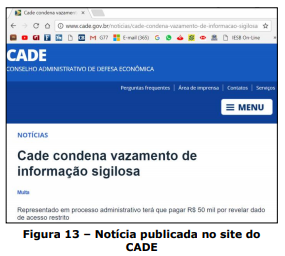 A Figura 13 apresenta uma
página eletrônica divulgada na Internet, pelo
CADE, noticiando a condenação de
determinado cidadão pelo vazamento de
informações sigilosas, comprometendo o curso
das investigações administrativas que se
encontravam em andamento. Nesse caso,
quando pessoas, entidades ou processos não
autorizados tem acesso a dados, arquivos,
documentos, informações e outros recursos
sigilosos, pode-se afirmar que o seguinte
princípio básico da segurança da informação
foi violado:
Provas

Para responder à questão, considere a Figura 14 que mostra apenas parte de um texto retirado da ABNT NBR ISO/IEC 27002 Tecnologia da informação — Técnicas de segurança, no qual as palavras originais existentes nos locais apontados pelas setas nº 1, 2 e 3, foram substituídas, intencionalmente, por "Título 1", "Título 2" e "Título 3".
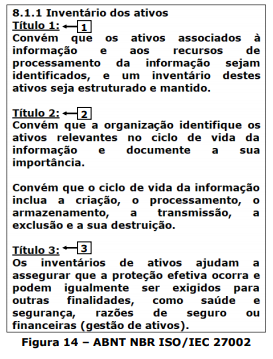
Nesse caso, os títulos apontados pelas setas nº 1, 2 e 3, devem ser substituídos, respectivamente, pelos seguintes textos:
I. Título 1: Controle.
II. Título 2: Diretrizes para implementação.
III. Título 3: Informações adicionais.
Quais estão corretos?
Provas
Provas
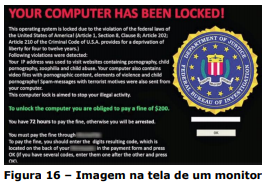
Para responder à questão, considere a Figura 16, que mostra uma imagem exibida na tela do monitor de um computador de um usuário.
Provas
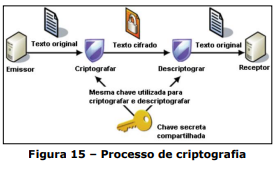
- CriptografiaCriptografia AssimétricaRSA: Rivest, Shamir and Adelman
- CriptografiaCriptografia Simétrica
Em relação à criptografia, analise as assertivas abaixo:
I. A cifra de César é um exemplo de cifra de substituição.
II. O AES e o RSA são exemplos de algoritmos de chave única.
III. Se um arquivo é cifrado com a chave pública de Maria, pode ser decifrado com a chave privada de Maria, permitindo a leitura de seu conteúdo.
Quais estão corretas?
Provas
- CriptografiaCriptografia AssimétricaChave Pública
- CriptografiaCriptografia AssimétricaChave Privada
- CriptografiaCriptografia SimétricaAES: Advanced Encryption Standard
Considerando o envio de um e-mail com assinatura digital, analise as assertivas abaixo:
I. A assinatura é realizada através da chave privada do remetente.
II. A validação da assinatura é realizada através da chave pública do remetente.
III. O AES-256 pode ser utilizado para a aplicação de assinatura digital em e-mails.
Quais estão corretas?
Provas
- Ataques e Golpes e AmeaçasMalwaresBombas Lógicas
- Ataques e Golpes e AmeaçasMalwaresRootkit
- Ataques e Golpes e AmeaçasMalwaresSpywareAdwares
- Ataques e Golpes e AmeaçasMalwaresSpywareKeyloggers
Provas
Provas
- Conceitos BásicosTerminologiaAtaque
- Conceitos BásicosTerminologiaVulnerabilidade
- Ataques e Golpes e AmeaçasAtaques à Camada de AplicaçãoSQL Injection
Softwares desenvolvidos para a Web podem ter diversas vulnerabilidades e cada uma delas pode ser explorada com uma técnica específica. Sendo o ataque bem-sucedido, o atacante tem o controle do sistema. A respeito de características de ataques em software web, julgue o item.
O ataque conhecido por blind SQL injection tem por característica a exploração de perguntas ao banco de dados, as quais retornam verdadeiro ou falso; conforme a resposta da aplicação, o atacante consegue identificar de onde os dados podem ser extraídos do banco, por falhas de programação na aplicação.
Provas
- Conceitos BásicosFundamentos de Segurança da Informação
- Conceitos BásicosTerminologiaAtaque
- Ataques e Golpes e AmeaçasMalwaresCavalo de Troia (Trojan)
- Ataques e Golpes e AmeaçasMalwaresWorms
Julgue o item, a respeito de proteção e segurança, e noções de vírus, worms e pragas virtuais.
A infecção de um sistema por códigos maliciosos pode ocorrer por meio da execução de arquivos infectados obtidos de anexos de mensagens eletrônicas, de mídias removíveis, de páginas web comprometidas, de redes sociais ou diretamente de outros equipamentos.
Provas
Caderno Container