Foram encontradas 18.078 questões.
O IDS (Intrusion Detection System) é um sistema de detecção de intrusão, um componente essencial em um ambiente corporativo, que possibilita a coleta e o uso de informações dos diversos tipos de ataques em prol da defesa de toda uma infraestrutura de rede. Dessa forma, é possível identificar pontos ou tentativas de invasão, dando permissão para registro e possibilitando a melhoria contínua do ambiente de segurança. Entre os tipos existentes, dois são caracterizados a seguir.
I. Este IDS monitora o tráfego do segmento de rede, geralmente com a interface de rede atuando em modo promíscuo. A detecção é realizada com a captura e análise dos cabeçalhos e conteúdos dos pacotes, que são comparados com padrões ou assinaturas conhecidas. É um tipo eficiente contra ataques como port scanning, IP spoofing ou SYN flooding.
II. Este I D S se baseia em algum tipo de conhecimento, na qual as detecções são realizadas a partir de uma base de dados com informações sobre ataques conhecidos. Seu funcionamento é semelhante a um antivírus, no qual o IDS procura por um padrão ou uma assinatura de ataque que esteja na base de dados. Um conjunto de assinaturas representa tipos de conexões e tráfegos, que podem indicar um ataque em progresso. A taxa de erros desse método é considerada aceitável e boa, porém depende da atualização constante da base de conhecimentos que, por sua vez, depende do sistema operacional, da versão, da plataforma e da aplicação.
Os tipos de IDS caracterizados em I e II são denominados, respectivamente:
Provas

A criptografia é a ciência e arte de escrever mensagens em forma cifrada ou em código, constituindo um dos principais mecanismos de segurança que se pode usar para se proteger dos riscos associados ao uso da Internet. Entre os métodos utilizados, um é ilustrado por meio da figura e das características a seguir.
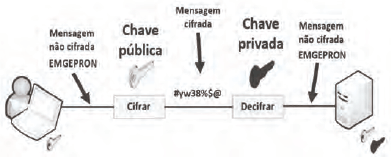
- Utiliza duas chaves distintas, uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono.
- Quando uma informação é codificada com uma das chaves, somente a outra chave do par pode decodificá-la.
- A chave privada pode ser armazenada de diferentes maneiras, como um arquivo no computador, um smartcard ou um token.
- Exemplos desse método criptográfico são RSA, DSA, ECC e Diffie-Hellman.
Esse método é conhecido como criptografia de chaves:
Provas
- GestãoPolíticas de Segurança de InformaçãoConscientização e Treinamento em Segurança
- GestãoSGSIISO 27002
Entre as Normas da ISO/IEC 27000, a ISO 27002 trata da adoção das práticas, imprescindíveis para blindar a empresa contra ataques cibernéticos e demais ameaças. Duas dessas práticas são descritas a seguir.
I. É indispensável realizar a definição dos procedimentos e das responsabilidades da gestão e a operação de todos os recursos ligados ao processamento das informações. Para isso, é preciso gerenciar os serviços terceirizados, o planejamento dos recursos dos sistemas para reduzir riscos de falhas, a criação de processos para gerar cópias de segurança, a recuperação e a administração seguradas redes de comunicação.
II. Antes de contratar funcionários ou fornecedores, é preciso fazer uma análise cuidadosa, principalmente se forem ter acesso a informações sigilosas. O objetivo dessa atitude é eliminar o risco de roubo, mau uso ou fraude dos recursos. Uma vez atuando na organização, o funcionário deve ser conscientizado sobre as ameaças que expõem a segurança da informação, bem como sobre as suas obrigações e responsabilidades.
As práticas descritas em I / II são denominadas, respectivamente:
Provas
Entre as Normas da ISO/IEC 27000, a ISO 27001 é uma norma relacionada ao Sistema de Gerenciamento da Segurança da Informação (ISMS) no que diz respeito ao seguinte aspecto:
Provas
As organizações podem implantar várias tecnologias para evitar violações de segurança da informação. Nesse contexto, dois recursos são definidos a seguir.
I. É o processo de permitir a alguém fazer ou ter algo.
II. É um método para confirmar as identidades dos usuários.
Os termos técnicos que definem os recursos I e II são, respectivamente:
Provas
Em relação aos parâmetros do BACULA utilizados nos arquivos de configuração, em Pools, podem-se alterar os limitadores de uso dos volumes, necessários para a reciclagem. A seguir, são observados algumas opções:
I. É uma opção que, habilitada (o valor default é no), o Bacula só usará o volume uma vez e, após isso, irá encerrá-lo;
II. Indica o período de tempo pelo qual o volume pode ser gravado, sendo iniciado a partir do primeiro “job” para ele submetido. Após este tempo, o volume é automaticamente encerrado;
III. Indica o número máximo de “jobs” do volume e, quando atingido, o mesmo é encerrado;
IV. Indica o número máximo de “bytes por volume” e, quando atingido, o volume se encerra.
As opções caraterizados em I, II, III e IV são, respectivamente:
Provas
No que se refere aos parâmetros do BACULA, utilizados nos arquivos de configuração, destaca-se:
I. Tem a finalidade de definir o período de tempo em que os dados gravados serão mantidos na base de dados do catálogo. É importante ressaltar isso, pois somente dentro desse período é que o administrador poderá navegar no banco de dados e fazer a restauração dos arquivos individualmente.
II. Tem a finalidade de definir o tempo em que ele os registros de backup serão mantidos na base de dados.
Os parâmetros caraterizados em I e II são, respectivamente:
Provas
Entre os arquivos de configuração do BACULA, um é o principal deles, sendo o maior e o mais complexo e nele constando as principais configurações de backup, como clientes, storages, pools, file sets, retenções e agendamentos. Enquanto mais de 99% das alterações na configuração são feitas nesse arquivo, os demais arquivos são raramente alterados. A figura abaixo ilustra sua estrutura.
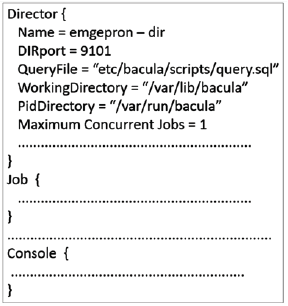
Esse arquivo de configuração da BACULA é referenciado como:
Provas
- Backup e RecuperaçãoEstratégias de Backup
- Backup e RecuperaçãoTipos de BackupBackup Diferencial
- Backup e RecuperaçãoTipos de BackupBackup Incremental
Ter uma estratégia de backup bem elaborada sempre faz a diferença. Duas modalidades de backup são caracterizadas a seguir.
I. O primeiro passo para instituir este tipo é a realização da cópia completa dos dados. Em seguida, a cada nova instrução de backup o sistema verificará quais arquivos foram alterados desde o último evento e, havendo alteração, só copiará os que forem mais atuais. Esse processo gera um fragmento de backup a cada operação, menor que a cópia completa dos dados. As principais vantagens é que esse processo é mais rápido que o backup completo e, por gravar somente arquivos alterados, ocupa menos espaço. A principal desvantagem está na demora para restauração, pois para que haja a recuperação de arquivos é necessário restaurar o último backup full e seus respectivos fragmentos subsequentes.
II. O primeiro passo é também realizar o primeiro backup completo, mas este tipo de backup compara o conteúdo a ser copiado com o último backup full e copia todas as alterações realizadas. Isso significa que uma maior quantidade de dados será gravada a cada novo backup deste tipo, pois o último fragmento sempre conterá todas as diferenças entre o backup original e o volume de dados atualizado. Esse processo é mais prático, pois só exigirá o backup completo e o último fragmento de backup para restauração de dados. O problema desse método é que dependendo do crescimento de dados da empresa, cada processo poderá gerar arquivos de backup deste tipo cada vez maiores, superando inclusive o tamanho do primeiro backup completo. Neste tipo de backup, apenas as últimas modificações são registradas, a velocidade do processo é maior, pois apenas os dados alterados no último backup são gravados.
Os tipos caracterizados em I e II são conhecidos, respectivamente, como backup:
Provas
BACULA é um software que permite ao administrador de sistema realizar a administração de backup, restauração e verificação dos dados de computadores em uma rede de sistemas mistos. No que diz respeito à instalação e configuração dos módulos do BACULA, três deles são detalhados a seguir.
I. É o serviço responsável pela administração de todos os processos de backup, restauração, verificação e arquivamento, sendo utilizado pelo administrador de sistema para efetuar agendamentos de backup e para recuperar arquivos.
II. É um programa que auxilia o administrador ou o usuário a se comunicar com o BACULA, podendo ser executado em qualquer computador da rede e em sistemas operacionais diferentes. Atualmente, existem 3 versões deste programa, em texto puro (TTy), em interface gráfica usando bibliotecas do Gnome e uma usando bibliotecas wxWidgets, tanto em formato Unix quanto em Windows.
III. É um serviço que possibilita a administração da gravação e da restauração dos dados e atributos dos backups fisicamente em mídias apropriadas, em formatos de volumes de dados gravados diretamente no disco rígido ou em outra mídia removível.
As denominações para os módulos detalhados em I, II e III são, respectivamente:
Provas
Caderno Container