Magna Concursos

Foram encontradas 18.078 questões.

1748414 Ano: 2018
Disciplina: TI - Segurança da Informação
Banca: IF-SP
Orgão: IF-SP

A segurança da informação é baseada em três princípios ou pilares que são: Confidencialidade, Integridade e Disponibilidade. Analise as afirmações a seguir:

I. Deve-se preservar a precisão, a consistência e a confiabilidade dos recursos dos sistemas e dados ao longo dos processos para sua correta operação. As informações devem ser armazenadas da forma como foram criadas, sem interferência externa de modo que não sejam corrompidas, comprometidas ou danificadas. Este princípio pode ser aplicado tanto para dados quanto para hardware.

II. Deve-se garantir que as informações que trafegam em determinado contexto ou que são entregues não poderão ser vistas ou utilizadas sem as devidas autorizações de acesso por pessoas ou dispositivos. Podem ser utilizadas ações e a aplicação de um algoritmo de criptografia para proteger dados em trânsito e enquanto estiver sendo armazenado.

III. Deve-se garantir a acessibilidade a todo o hardware, software e dados por meio dos sistemas. Este princípio inclui não somente dados, como também hardware, conexões, transmissões e é garantida por meio da redução das vulnerabilidades em sistemas computacionais.

Com base nas afirmações apresentadas, assinale a alternativa que apresenta a ordem correta de associação das descrições com os três pilares da segurança da informação:


Provas

Questão presente nas seguintes provas
1746516 Ano: 2018
Disciplina: TI - Segurança da Informação
Banca: SELECON
Orgão: SECITEC-MT
Provas:
No que diz respeito aos objetivos globais da auditoria de sistemas de informação, deve-se observar que as transações processadas podem ser validadas. Assim, um módulo de consistência de entrada de dados pode auxiliar na verificação dos dados-fonte, atentando para sua veracidade. Isso é fundamental para evitar que dados não qualificados sejam alimentados nos sistemas, gerando transações inválidas. Esse objetivo é conhecido por:
 

Provas

Questão presente nas seguintes provas
1739690 Ano: 2018
Disciplina: TI - Segurança da Informação
Banca: UFRPE
Orgão: UFRPE
Em relação à contaminação por vírus, analise as proposições abaixo.
1) O vírus de resgate WannaCry criptografa alguns setores-chave do disco, impedindo que o sistema inicie e que qualquer software acesse a lista de arquivos no disco.
2) Escaneamento de vírus conhecidos, sensoriamento heurístico, busca algorítmica e checagem de integridade são métodos de identificação do antivírus para impedir a entrada de vírus.
3) A quarentena é uma pasta especial na qual o antivírus guarda os arquivos que foram desinfectados.
4) O vírus de macro é escrito em linguagem de macro e tenta infectar arquivos manipulados por aplicativos que utilizam essa linguagem, como, por exemplo, os que compõem o Microsoft Office.
5) O vírus de script é escrito em linguagem de script, como VBScript e JavaScript, e é recebido quando o usuário acessa uma página Web ou por e-mail, como um arquivo anexo ou como parte do próprio e-mail escrito em formato HTML.
Estão corretas, apenas:
 

Provas

Questão presente nas seguintes provas
1704079 Ano: 2018
Disciplina: TI - Segurança da Informação
Banca: SELECON
Orgão: SECITEC-MT
Provas:
Ataques de negação de serviços – DoS fazem com que recursos sejam explorados de maneira intensiva, sendo um exemplo típico descrito a seguir.
• Ocorre sobre o mecanismo de estabelecimento de conexões TCP, baseado em handshake em três vias.
• A principal característica está associada ao envio de um grande número de requisições de conexão por meio de pacotes SYN, de tal maneira que o servidor não é capaz de responder a todas elas.
• Em consequência, a pilha de memória sofre um overflow e as requisições de conexões de usuários legítimos são, então, desprezadas.
O exemplo descrito configura uma técnica conhecida por:
 

Provas

Questão presente nas seguintes provas
1689491 Ano: 2018
Disciplina: TI - Segurança da Informação
Banca: SELECON
Orgão: SECITEC-MT
Provas:
No que diz respeito à gestão corporativa da segurança, é importante estabelecer que cada etapa gera resultados que são considerados insumos para a etapa seguinte. A seguir, são descritas as atividades que devem ser realizadas em uma destas etapas.
(I) Monitorar os diversos controles implementados, medindo sua eficiência e sinalizando mudanças nas variáveis que interferem direta ou indiretamente no nível de risco do negócio.
(II) Projetar a atuação do ROI – Retorno Sobre o Investimento, com base nas medições realizadas, permitindo identificar resultados alcançados e, ainda, viabilizar novas necessidades que surgirem por demandas do negócio.
(III) Garantir a adequação e a conformidade do negócio com normas associadas, regras internas, regras do segmento de mercado, padrões e legislação incidente.
(IV) Manter planos estratégicos para contingência e recuperação de desastres, objetivando garantir o nível de disponibilidade adequado e a consequente continuidade operacional do negócio.
As atividades descritas indicam que se referem à etapa denominada:
 

Provas

Questão presente nas seguintes provas
1683778 Ano: 2018
Disciplina: TI - Segurança da Informação
Banca: FAUEL
Orgão: AGEPAR
O sistema operacional Windows, a partir da versão 7 possui o recurso de criptografar unidades de dados externas como HDs portáteis e Pendrives, este recurso é conhecido como:
 

Provas

Questão presente nas seguintes provas
1681430 Ano: 2018
Disciplina: TI - Segurança da Informação
Banca: FAUEL
Orgão: AGEPAR
Nos sistemas computacionais atuais podemos implementar dois tipos de criptografia, a criptografia simétrica e a assimétrica. A escolha entre uma e/ou outra, depende da necessidade e funcionalidade que o software irá necessitar. A seguir existem alguns nomes de algoritmos simétricos e assimétricos, assinale a alternativa que contenha SOMENTE algoritmos de criptografia simétricos.
 

Provas

Questão presente nas seguintes provas
1680792 Ano: 2018
Disciplina: TI - Segurança da Informação
Banca: IMAIS
Orgão: Câm. Sumaré-SP
Provas:
Com o avanço da tecnologia em diversos campos da sociedade, também foram desenvolvidos uma infinidade de vírus que atrapalham a vida de muitos usuários. Um deles é caracterizado pela alta capacidade de se replicar em uma rede de computadores e criar cópias adicionais de si mesmo dentro das máquinas em que estão armazenados, dificultando sua remoção completa.
Apesar de ser distribuído por meio de técnicas tradicionais, como mensagens de spam e sites falsos, esse tipo de vírus ganhou força explorando falhas de sistemas operacionais (especialmente no Windows XP) que permitiam a execução automática de softwares, por meio do autorun de pen drives. Trata-se do vírus
 

Provas

Questão presente nas seguintes provas
Conforme a cartilha de backup do cert.br, Ransomware é um
 

Provas

Questão presente nas seguintes provas
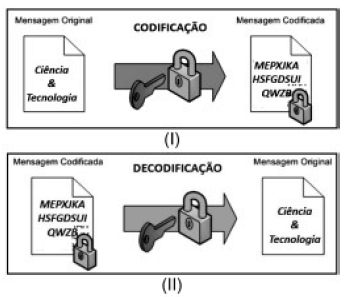
Observe as figuras (I) e (II) abaixo, que representam um esquema de criptografia.
Enunciado 1641620-1
Nesse processo, tanto na codificação com o na decodificação, uma mesma chave é utilizada no processo. O esquema caracteriza um tipo de criptografia, conhecido como chave:
 

Provas

Questão presente nas seguintes provas