Foram encontradas 18.078 questões.
Após uma invasão de um computador, verificou-se que os invasores deixaram um “rootkit” no sistema invadido. A principal função desse artefato é:
Provas

- Ataques e Golpes e AmeaçasAtaques à Camada de AplicaçãoCSRF: Cross-Site Request Forgery
- Ataques e Golpes e AmeaçasAtaques à Camada de AplicaçãoXSS: Cross-Site-Scripting
XSS e CSRF são dois tipos comuns de ataques realizados contra sites Web. Assinale a alternativa INCORRETA sobre esses dois tipos de ataques.
Provas
Um dos desafios da segurança em redes é implantar um antispam efetivo, e algumas técnicas foram desenvolvidas para lidar com essa questão. Uma dessas técnicas utiliza um recurso do protocolo SMTP, que é a rejeição temporária de mensagens. A mensagem recebida é inicialmente rejeitada, e após um periodo pré-determinado, o servidor espera que a mensagem seja reenviada. Caso isso não aconteça ou o tempo de espera de reenvio não seja respeitado, o servidor interpreta o remetente como um spammer. Essa técnica é chamada de:
Provas
- Conceitos BásicosHardening
- AAA: Autenticação, Autorização e AuditoriaAutenticação de Usuários
- AAA: Autenticação, Autorização e AuditoriaFatores de Autenticação2FA e MFA
A fim de aumentar a segurança de um ambiente Linux, resolveu-se colocar uma autenticação adicional além da tradicional conta/senha, quando os usuários se autenticassem usando SSH. Essa autenticação adicional utilizaria o Google Authenticator, baseado em One Time Password. Para isso, foi necessário, entre outras coisas, habilitar no arquivo de configuração do SSH (sshd_config) a diretiva:
Provas
Os hashes criptográficos são muito usados para garantir uma das dimensões da segurança da informação. Dentre as alternativas a seguir, assinale a que apresenta essa dimensão.
Provas
Com relação à criptografia assimétrica, analise as afirmativas a seguir:
I. Requer uma chave para cada par de interlocutores que precisam se comunicar;
II. Exige uma comunicação prévia entre destinatário e remetente para a troca de chaves entre eles;
III. Um dos algoritmos usados para esse tipo de criptografia é o RSA.
Está(ão) correta(s) a(s) afirmativa(s):
Provas
Na certificação digital, há modelos de infraestrutura que validam o certificado das demais entidades legítimas. Esses modelos são:
Provas
Seguindo o guia de referência OWASP, ao desenvolver um sistema, um programador se preocupou com a não inclusão de informações sensíveis nos parâmetros de pedidos HTTP GET. Marque a opção que mostra corretamente em qual lista de verificação de práticas de programação segura ele se baseou.
Provas
Observe a imagem abaixo:
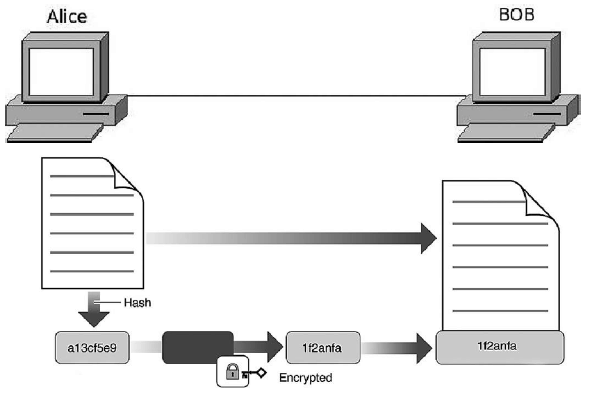
ALICE deseja enviar uma mensagem criptografada para BOB. Utilizando-se de um hash do documento e combinando dois processos de criptografia assimétrica, é possível prover confidencialidade, autenticidade e integridade nessa comunicação. Assinale a opção que demonstra como isso pode ser feito.
Provas
Uma falha de segurança existente em qualquer computador é a abertura de portas que não estão associadas a nenhum processo ou programa. Em um sistema Linux, o comando que lista apenas as portas abertas e os programas que as utilizam é:
Provas
Caderno Container